Vorbereitung beginnt mit echten Entscheidungen
Ein Kunde verlangt einen TISAX-Nachweis, der Assessment-Termin rückt näher, und plötzlich soll die gesamte Belegschaft einen Kurs absolvieren. Damit entsteht zwar eine Teilnahmeliste, aber noch kein verlässliches Verhalten. Kann der Einkauf eine ungewöhnliche Datenanfrage einordnen? Weiß der Empfang, wer Besuchende abholen darf? Erkennt die Entwicklung, wann eine Dateifreigabe gestoppt werden muss? Genau diese Entscheidungen gehören in eine TISAX-Schulung für Mitarbeitende. Der folgende Übungsplan richtet sich an Zulieferer und Dienstleister in Deutschland und ist eine betriebliche Empfehlung, kein offizieller ENX-Lehrplan.
Beginnen Sie nicht mit auswendig gelernten Antworten für ein Interview. Beschäftigte sollen ihre tatsächliche Arbeitsweise erklären und die passende Anweisung finden können. Eine ehrliche Rückfrage ist besser als eine souverän vorgetragene falsche Regel. Wer Awareness und Spezialqualifikation voneinander trennt, kann die breite Belegschaft gezielt sensibilisieren und Fachverantwortlichen zusätzliche Vertiefung geben. Der Vergleich zwischen Mitarbeiter-Awareness und Auditorenausbildung hilft bei dieser Budgetentscheidung; die Aufgaben im eigenen Informationssicherheitsmanagement bleiben trotzdem konkret zuzuweisen.
Was ein Kurs leisten kann - und was nicht
TISAX verbindet die Bewertung von Informationssicherheitsmanagement mit einem kontrollierten Austausch von Assessment-Ergebnissen. Nach der ENX-Prozessbeschreibung werden zunächst Teilnehmende und der Assessment-Scope registriert, anschließend ein zugelassener Prüfdienstleister ausgewählt und das Assessment durchgeführt. Ergebnisse lassen sich mit ausgewählten Partnern teilen. Ein Lernmodul ersetzt weder diesen Prozess noch technische und organisatorische Schutzmaßnahmen. Ein persönlicher Kursnachweis belegt deshalb nicht, dass das Unternehmen ein TISAX-Label besitzt oder alle Anforderungen eines Kunden erfüllt.
Das ENX-Teilnehmerhandbuch stellt außerdem klar, dass ENX derzeit keine offiziellen Schulungen selbst oder über Dritte anbietet und die Qualität externer Schulungsangebote nicht bestätigt. Prüfen Sie Anbieter daher anhand ihrer Inhalte, Quellen und Abgrenzungen. Für einen Betrieb in Deutschland sind vertragliche Kundenanforderungen, der Assessment-Scope und daneben einschlägige gesetzliche Pflichten getrennt zu betrachten. Aus dem Wunsch nach einem TISAX-Ergebnis lässt sich keine pauschale gesetzliche Pflicht zu genau einem bestimmten Kurs oder Wiederholungsintervall ableiten.
Zuerst Scope, Katalogversion und Zuständigkeit klären
Vor der Kurszuweisung hält die verantwortliche Person fest, welche Standorte, Tätigkeiten und Informationen betroffen sind und welche Assessment-Ziele vereinbart werden. Nutzen Sie dafür keine unveränderte Kursvorlage aus einem anderen Unternehmen. Die ENX-Mitteilung zu ISA2027 unterscheidet zwischen Veröffentlichung und Anwendung: Der neue Katalog wurde 2026 veröffentlicht und gilt für ab dem 1. Januar 2027 bestellte Assessments. Klären Sie den konkreten Übergang mit dem Prüfdienstleister. Die Veröffentlichung einer neuen Fassung bedeutet nicht automatisch, dass jedes laufende Assessment sofort darauf umgestellt wird.
Dokumentieren Sie die verwendete Katalogfassung, das Prüfdatum der Quelle und die Person, die Änderungen in Schulungsbedarf übersetzt. Der ISA-Katalog ist die Bewertungsgrundlage; dieser Beitrag ersetzt seine Prüfung nicht. Ordnen Sie anschließend jeder relevanten Tätigkeit ein Lernziel, eine zuständige Führungskraft und einen Nachweis zu. Entwicklung benötigt andere Fälle als Empfang oder Einkauf. Auch Führungskräfte müssen Entscheidungen zu Ausnahmen, Ressourcen und Eskalationen üben. Ein allgemeiner Kurs für alle ist höchstens die gemeinsame Basis, nicht die vollständige Rollenabdeckung.
Eine Aufgabenmatrix mit vier klaren Übergaben
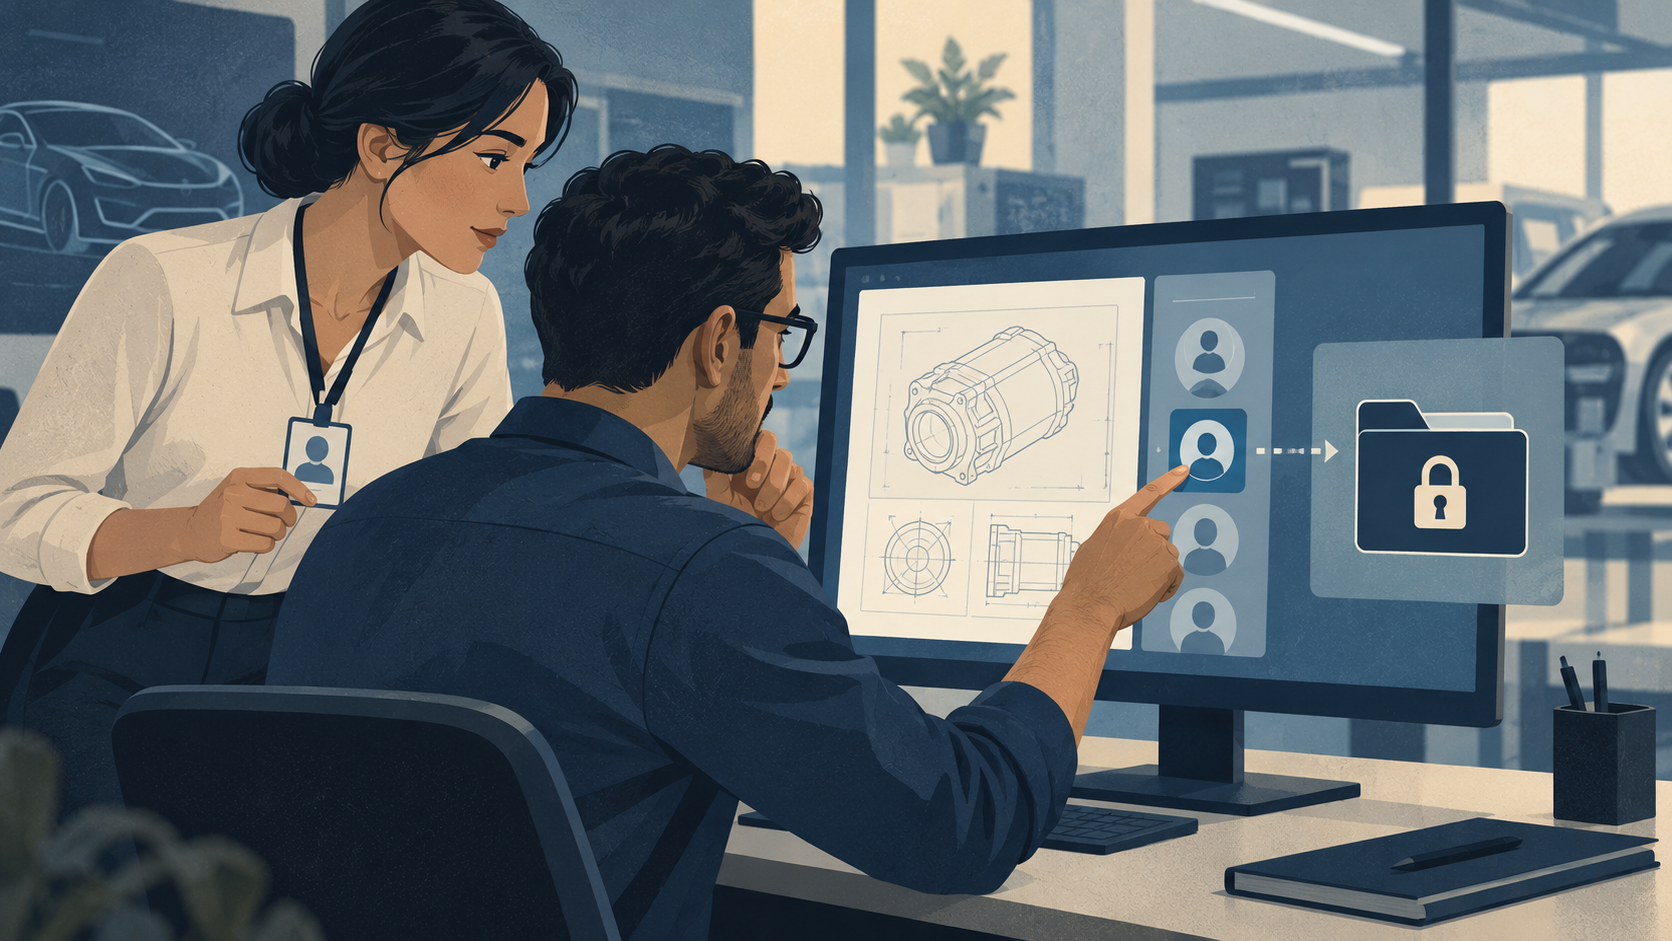
Für Entwicklung und Projektleitung lautet das Lernziel: Schutzbedarf und Freigabeweg vor dem Teilen klären. Der Informationseigentümer entscheidet über die zulässige Nutzung, die versendende Person prüft Empfänger und Kanal. Als Übungsnachweis genügt nicht der Satz „Datenschutz verstanden“, sondern eine nachvollziehbare Entscheidung an einem fiktiven Dokument. Lassen Sie erklären, wer eine unklare Klassifizierung auflöst und welche Arbeit bis dahin warten muss. Die im Betrieb verwendeten Bezeichnungen und tatsächlichen Freigabewerkzeuge gehören direkt in die Übung.
Für Einkauf und Vertrieb steht die Weitergabe an Partner im Mittelpunkt. Die Fachabteilung beschreibt den Bedarf, Informationssicherheit prüft den Schutzrahmen, und eine befugte Person gibt die Übermittlung frei. Für Empfang und Facility-Team sind Anmeldung, Identitätsprüfung, Begleitung und Rückgabe von Zutrittsmitteln zentrale Übergaben. Führungskräfte wiederum bearbeiten Zeitdruck und Ausnahmen: Wer entscheidet bei Abwesenheit, wer dokumentiert die Begründung, und wann bleibt eine Tätigkeit gesperrt? Diese Matrix beschreibt empfohlene betriebliche Zuständigkeiten, keine universell vorgegebenen Stellenbezeichnungen.
 KI-generiert
Übungsfall 1: Die eilige Zeichnung
Ein fiktiver Kunde schreibt kurz vor Feierabend: Sein übliches Portal funktioniere nicht, deshalb solle die neue Zeichnung an eine private Adresse gehen. Eine bekannte Signatur ist kein ausreichender Freigabenachweis. Die richtige Übung beginnt mit einer Pause: Anfrage über einen bekannten Kontaktweg verifizieren, Informationseigentümer einbeziehen und einen zugelassenen Übertragungsweg anbieten. Bleibt die Berechtigung unklar, wird nicht gesendet. Die Trainerin verändert anschließend nur die Dringlichkeit, damit das Team nicht bloß eine auffällige E-Mail-Adresse als Lösung auswendig lernt.
Verknüpfen Sie diesen Fall mit Phishing-Meldeverhalten: Entscheidend ist nicht, jede Manipulation zweifelsfrei zu erkennen, sondern Unsicherheit rechtzeitig an die richtige Stelle weiterzugeben. Ein zweiter Durchgang behandelt eine angebliche Freigabe durch die Geschäftsführung. Die Übungen zu Social Engineering zeigen, warum Rang und Zeitdruck keinen kontrollierten Prozess ersetzen. Bewerten Sie, ob Mitarbeitende eine sichere Alternative anbieten und ihre Entscheidung erklären können. Reine Trefferquoten bei verdächtigen Nachrichten erfassen diese Fähigkeit nur unvollständig.
Übungsfall 2: Zugang und Arbeitsmittel
Ein neues Teammitglied soll dringend auf einen Projektordner zugreifen. Die Kollegin bietet ihr eigenes Passwort an, weil die reguläre Freigabe noch fehlt. Lassen Sie die Gruppe den zulässigen Weg benennen: persönliche Berechtigung beantragen, Zuständigkeit klären und eine freigegebene Übergangslösung prüfen. Gemeinsame Zugangsdaten sind kein Ersatz für fehlende Organisation. Vertiefen Sie dafür Passwörter, MFA und Passkeys, ohne zu behaupten, dass eine einzelne Anmeldetechnik das komplette Sicherheitsproblem löst. Die Übung endet erst, wenn auch der Vertreter bei Abwesenheit bekannt ist.
Variieren Sie denselben Fall mit einem frei verfügbaren KI-Werkzeug: Ein Mitarbeitender möchte einen vertraulichen Kundenbericht zusammenfassen lassen. Gefragt wird zuerst nach Datenfreigabe, zulässigem Dienst und Nutzungszweck, nicht nach dem bequemsten Prompt. Die Regeln zum sicheren KI-Einsatz helfen, Schattenprozesse früh zu erkennen. Ein Schulungsteam sollte dabei keine echten Partnerdaten in eine Demonstration kopieren. Synthetische Unterlagen mit erfundenen Namen und Zeichnungen reichen aus, um die Entscheidung zu üben, ohne im Training selbst ein neues Offenlegungsrisiko zu erzeugen.
 KI-generiert
Übungsfall 3: Besuchende und sichtbare Informationen
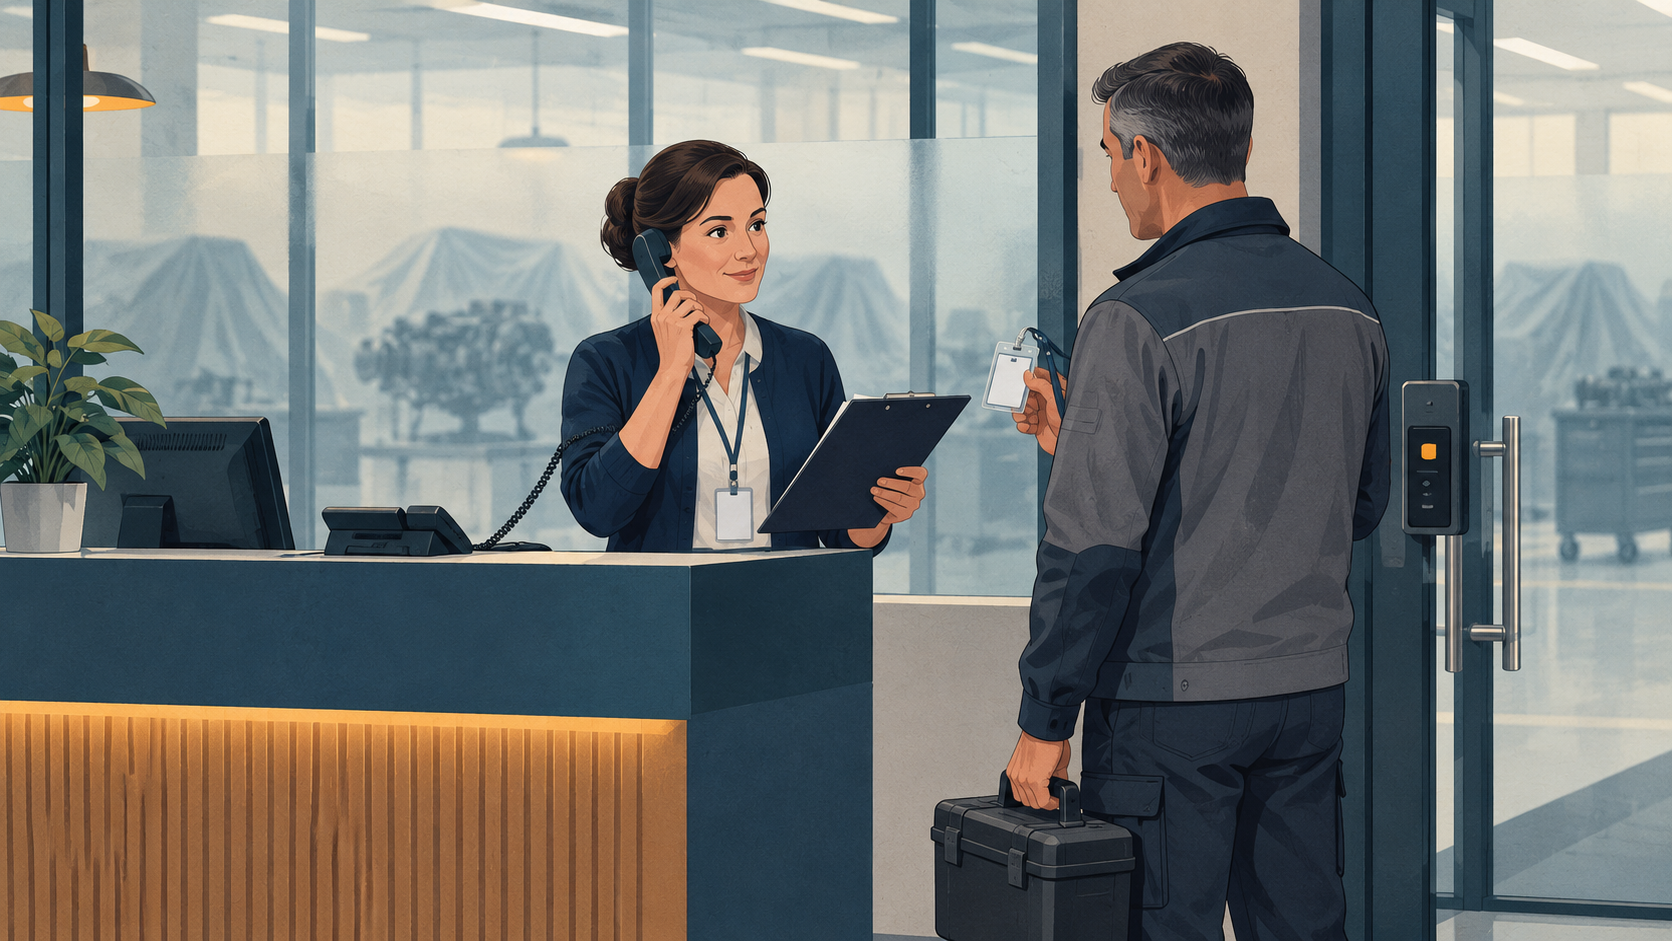
Ein Servicetechniker erscheint unangemeldet und nennt einen bekannten Ansprechpartner. Im Rollenspiel überprüft der Empfang den Auftrag über einen internen Kontakt, statt nur der mitgebrachten Telefonnummer zu vertrauen. Bis zur Klärung bleibt der Besucher im vorgesehenen Bereich. Die zuständige Begleitung prüft anschließend Wege, sichtbare Unterlagen und örtliche Fotoverbote. Ob besondere Regeln für Prototypen gelten, richtet sich nach den vereinbarten Schutzanforderungen und dem Scope; nicht jeder Bürobesuch ist automatisch ein Prototypenschutzfall. Das Team soll diese Unterschiede anhand seiner eigenen Bereiche erklären können.
Übungsfall 4: Fehler bemerken und sofort weitergeben
Eine Beschäftigte erkennt, dass ein Link zum Projektordner möglicherweise zu weit freigegeben wurde. Die erste Aufgabe ist keine juristische Bewertung, sondern die schnelle interne Meldung mit Zeitpunkt, betroffenem System und beobachteter Freigabe. Weitere Schritte übernimmt die zuständige Stelle nach dem Vorfallprozess. Mitarbeitende sollen nicht eigenmächtig Spuren löschen, Schuldige suchen oder unbekannte Reparaturprogramme starten. Das Verhalten bei Ransomware liefert ergänzende Situationen für IT-bezogene Auffälligkeiten. Gesetzliche Meldepflichten werden gesondert fachlich geprüft; ein interner Meldeweg ersetzt diese Prüfung nicht.
Aus Übungen belastbare Nachweise machen
Für jeden Durchgang dokumentieren Sie Zielgruppe, Inhaltsversion, Datum, verantwortliche Person, Teilnahme und das beobachtete Lernziel. Halten Sie offene Fragen und vereinbarte Nacharbeit fest, statt nur grüne Abschlussmarkierungen zu sammeln. Schulungsnachweise ohne Excel helfen bei der Strukturierung, ersetzen aber keine inhaltliche Prüfung. Zugriffe auf personenbezogene Lerninformationen sollten auf den vorgesehenen Zweck begrenzt sein. Die Aufbewahrung wird anhand der konkreten Nachweispflichten und betrieblichen Regeln festgelegt, nicht durch eine frei erfundene allgemeine TISAX-Frist.
Ein praktikabler interner Startplan umfasst zunächst einen kurzen Rollentest, danach eine gemeinsame Basiseinheit und anschließend eine Arbeitsplatzübung mit Nachbesprechung. Wiederholen Sie kritische Fälle nach Prozessänderungen oder erkannten Unsicherheiten. Diese Reihenfolge und die gewählten Abstände sind organisatorische Empfehlungen, keine vorgeschriebenen Assessment-Termine. Prüfen Sie insbesondere Schichtwechsel, neue Beschäftigte und externe Kräfte im relevanten Aufgabenbereich. Fehlende Teilnahme ist ein offener Punkt; ein bestandener Online-Test allein beweist nicht, dass eine praktische Übergabe funktioniert.
Die Auswertung muss auch Prozesslücken sichtbar machen
Bereiten Sie für die Moderation vier Prüffragen vor: Wird die sensible Information erkannt? Wird die Berechtigung tatsächlich geprüft? Wird ein zulässiger nächster Schritt gewählt? Ist der Melde- oder Freigabekontakt erreichbar? Notieren Sie die Antworten getrennt. Eine Person kann das Risiko richtig erkennen und trotzdem an einem fehlenden Ansprechpartner scheitern. Dann liegt nicht automatisch ein Lernproblem vor. Vielleicht fehlt eine Vertretungsregel, ein erreichbarer Meldekanal oder eine brauchbare Arbeitsanweisung. Diese Lücke bekommt eine verantwortliche Person und einen überprüfbaren Abschluss.
Ein Beispiel: Drei Schichtteams melden eine zweifelhafte externe Freigabe korrekt, aber nur die Tagschicht erhält eine Antwort. Zusätzliche Pflichtmodule lösen dieses Erreichbarkeitsproblem nicht. Die Prozessverantwortlichen müssen zuerst die Übergabe organisieren und danach den Ablauf erneut üben lassen. Nutzen Sie für den zweiten Durchgang veränderte Details, damit nicht bloß die bekannte Antwort reproduziert wird. Die Nachbesprechung hält fest, was sich am Prozess geändert hat und woran das Team die Verbesserung im Arbeitsalltag erkennen kann.
Auch bei Partnernachweisen ist Genauigkeit wichtiger als ein grünes Häkchen. Trainieren Sie den Einkauf darin, eine Kundenanfrage an die intern zuständige Person weiterzugeben: Welcher Partner fragt an, welche Leistung betrifft die Anfrage und welcher Scope ist gemeint? Ein zugesandtes Schulungszertifikat beantwortet keine Frage nach dem Assessment-Ergebnis einer Organisation. Beschäftigte sollten solche Nachweise nicht selbst umdeuten oder externe Anerkennung versprechen. Die autorisierten Verantwortlichen prüfen, welche Informationen über den vorgesehenen Austauschweg geteilt werden dürfen und ob sie die konkrete Anfrage überhaupt abdecken.
Halten Sie die Übungen sprachlich und organisatorisch zugänglich. Beschäftigte ohne eigenen Bürorechner benötigen ebenfalls einen praktikablen Zugang zu Anweisungen und Kontakten. Bei mehreren Arbeitssprachen sollte nicht nur der Kurs, sondern auch die lokale Meldeanweisung verständlich sein. Lassen Sie Teilnehmende den nächsten Schritt in eigenen Worten beschreiben und den Kontakt tatsächlich finden. Das prüft Anwendbarkeit besser als das fehlerfreie Wiederholen von Fachbegriffen. Ergebnisse dienen der Verbesserung von Verhalten und Abläufen, nicht der öffentlichen Bloßstellung einzelner Personen im Team.
Den nächsten Schritt passend einkaufen
Die ConformBase-Schulung zu TISAX beschreibt Grundlagen, Informationsklassifizierung sowie den Umgang mit Prototypen- und Partnerdaten. Nutzen Sie ein solches Angebot als Ausgangspunkt für gemeinsame Begriffe und ergänzen Sie danach die eigenen Freigabewege, Kontakte und Übungen. Prüfen Sie vor der Auswahl, ob Inhalte und Version zum Lernbedarf passen. Ein persönlicher Kursabschluss ist ein Lernnachweis, keine offizielle ENX-Schulung und kein TISAX-Label. Entscheidend bleibt, dass Ihr Team sichere Entscheidungen tatsächlich treffen kann und die Organisation ihre Schutzmaßnahmen wirksam betreibt.
ConformBase
Vom Wissen zur wirksamen Schulung.
Bringen Sie Compliance, Datenschutz und Security Awareness in ein Format, das Ihre Mitarbeiter gern abschließen, inklusive Zertifikat und revisionssicherem Nachweis.
Kostenlos testenIndividuelle Kurse anfragen →