Das Missverständnis der Klickrate als alleiniger Erfolgsfaktor
In vielen Unternehmen wird der Erfolg von Security-Awareness-Kampagnen fälschlicherweise an einer einzigen Kennzahl gemessen: der Klickrate. Es herrscht der weit verbreitete Glaube, dass eine sinkende Klickrate automatisch ein höheres Sicherheitsniveau im Unternehmen bedeutet. Diese Annahme ist jedoch ein gefährlicher und kostspieliger Trugschluss. Selbst wenn die Klickrate bei einer simulierten Phishing-Kampagne durch intensives Training auf unter zwei Prozent sinkt, reicht ein einziger unachtsamer Klick eines einzigen Mitarbeiters aus, um das gesamte Unternehmensnetzwerk zu kompromittieren. Die absolute Vermeidung von Klicks ist in einer dynamischen, digitalisierten Arbeitsumgebung schlicht utopisch. Menschen machen Fehler, insbesondere unter Stress oder bei geschickt gestalteten Social-Engineering-Angriffen. Viel entscheidender für die tatsächliche Sicherheit ist daher, was unmittelbar nach dem Klick oder beim ersten Aufkommen eines Verdachts geschieht. Hier setzt ein moderner, verhaltensbasierter Ansatz an, der das aktive Meldeverhalten in den Mittelpunkt stellt und in unserer Security Awareness Themenwelt ausführlich und praxisnah behandelt wird. Für den übergreifenden Prozess hilft Social Engineering im Arbeitsalltag: Die riskanten Entscheidungen, die Trainings abdecken sollten.
Wenn ein Mitarbeiter eine verdächtige E-Mail erhält, entscheidet seine unmittelbare Reaktion über den weiteren Verlauf und das Schadensausmaß des Angriffs. Ignoriert der Mitarbeiter die E-Mail lediglich oder löscht sie stillschweigend, bleibt die Bedrohung für das restliche Unternehmen vollkommen aktiv. Andere Kollegen, die vielleicht weniger geschult oder abgelenkt sind, könnten auf dieselbe Nachricht hereinfallen. Erst durch eine aktive, schnelle Meldung an das Security Operations Center (SOC) oder die interne IT-Abteilung wird ein kollektiver Schutzmechanismus in Gang gesetzt. Die IT-Sicherheit kann die bösartige E-Mail-Adresse sofort blockieren, bereits zugestellte Nachrichten aus den Postfächern anderer Nutzer löschen, betroffene Konten vorsorglich sperren und weiteren Schaden effektiv abwenden. Daher ist eine hohe, schnelle Meldequote für die Resilienz eines Unternehmens weitaus wertvoller als eine vermeintlich perfekte Erkennungsrate, die jedoch ohne anschließende Aktion und Kommunikation bleibt. Eine passende Vertiefung bietet Ransomware-Awareness: Welche Verhaltensweisen Unternehmen wirklich trainieren sollten.
 KI-generiert
Die Psychologie des Meldens: Fehlerkultur statt Bestrafung
Die Psychologie hinter dem Meldeverhalten von Mitarbeitern ist vielschichtig und wird in der Praxis oft vernachlässigt. Viele Beschäftigte verspüren eine tief sitzende Angst vor Repressalien, arbeitsrechtlichen Konsequenzen oder bloßer Bloßstellung vor den Kollegen, wenn sie zugeben müssen, auf einen verdächtigen Link geklickt oder sensible Daten eingegeben zu haben. Eine restriktive, von Strafen geprägte Fehlerkultur führt unweigerlich dazu, dass Sicherheitsvorfälle verschwiegen oder vertuscht werden. Dies verschafft Angreifern wertvolle Zeit, um sich unbemerkt im Netzwerk auszubreiten, Privilegien zu eskalieren und sensible Daten abzuziehen. Um dieses Risiko zu minimieren, müssen Unternehmen aktiv eine positive, offene Sicherheitskultur etablieren. Fehler dürfen nicht bestraft, sondern müssen als wertvolle Lernchancen begriffen werden. Ein fundierter Phishing und Social Engineering Kurs hilft dabei, das Bewusstsein der Belegschaft systematisch zu schärfen, die psychologischen Mechanismen von Angreifern zu verstehen und die Angst vor Fehlern nachhaltig abzubauen.
Das Erkennen einer professionellen Phishing-Mail ist heute schwieriger denn je, da Angreifer immer raffiniertere Methoden anwenden, wie auch die offiziellen Analysen und Lageberichte des Bundesamtes für Sicherheit in der Informationstechnik (BSI) eindringlich zeigen. Social Engineering nutzt gezielt menschliche Verhaltensweisen und Emotionen wie Zeitdruck, Respekt vor Autoritäten, Hilfsbereitschaft oder Neugier aus. Wenn Mitarbeiter im Rahmen von Schulungen lernen, dass das Melden eines Fehlers oder eines Verdachts aktiv zur Sicherheit des gesamten Unternehmens beiträgt und ausdrücklich erwünscht ist, steigt die Bereitschaft zur Kooperation signifikant. Das primäre Ziel jeder Awareness-Maßnahme must es sein, den Meldevorgang so positiv, einfach und barrierefrei wie möglich zu gestalten, damit Mitarbeiter im Ernstfall ohne Zögern und ohne Angst vor negativen Konsequenzen handeln.
Technische und organisatorische Hürden abbauen
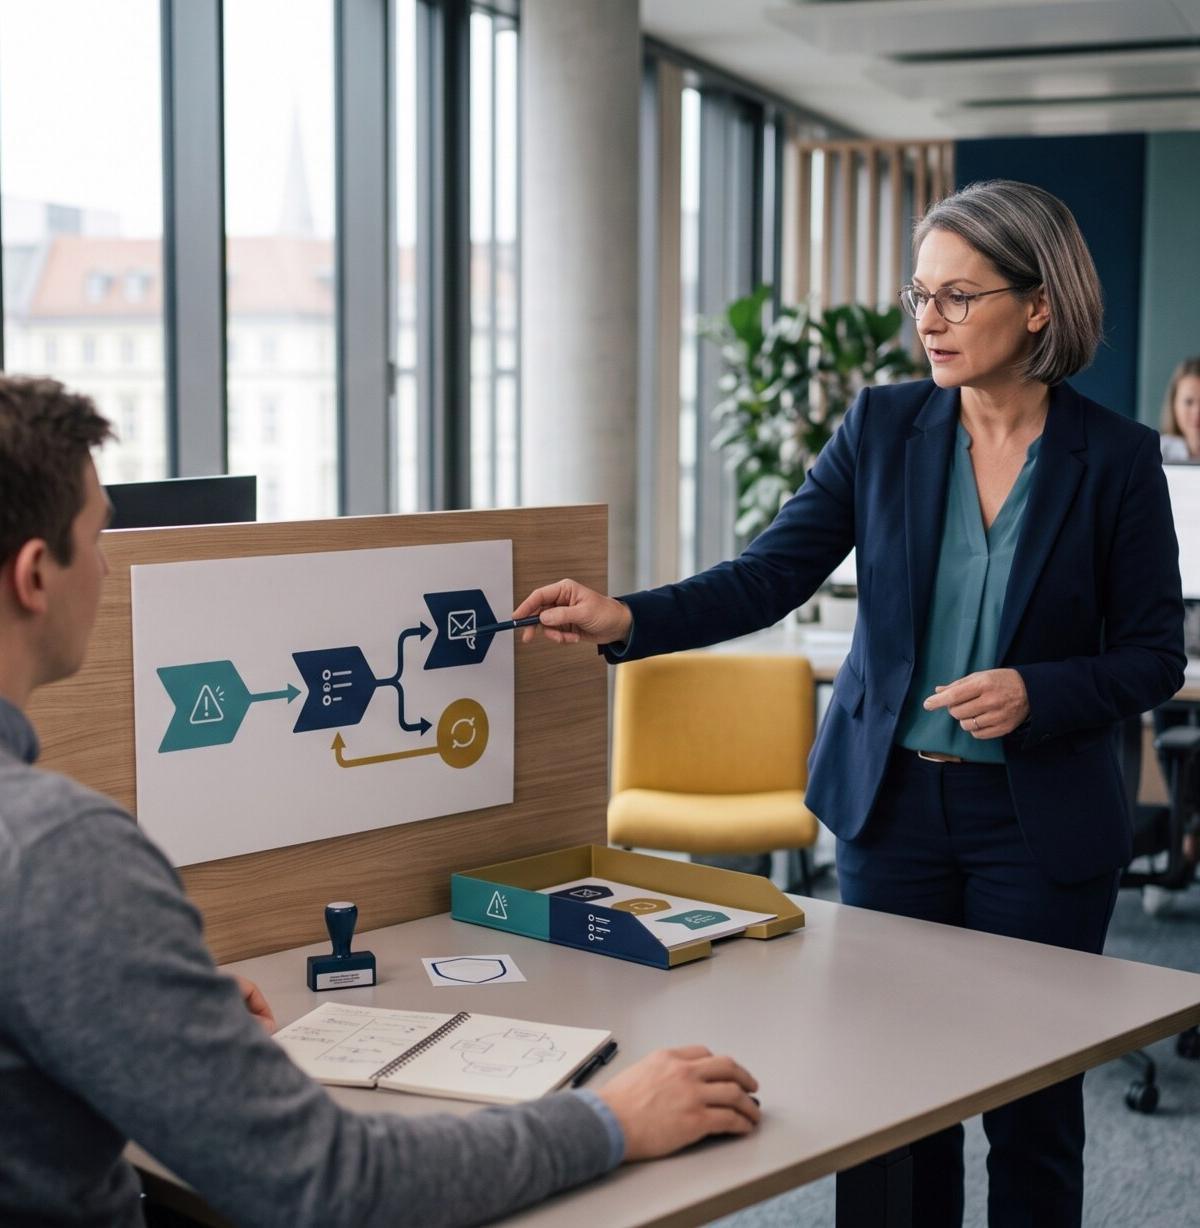
Um das Meldeverhalten in der Praxis nachhaltig zu verbessern, müssen technische und organisatorische Hürden im Unternehmen konsequent und systematisch abgebaut werden. Ein komplizierter, zeitaufwendiger Meldeweg, der beispielsweise das manuelle Weiterleiten von E-Mails als Anhang an kryptische Funktionsadressen oder das Ausfüllen komplexer Ticketsystem-Formulare erfordert, demotiviert die Mitarbeiter im hektischen Arbeitsalltag sofort. Die Einführung eines einfachen, intuitiv bedienbaren Phishing-Meldebuttons direkt im E-Mail-Client (wie Outlook oder Gmail) ist hierbei der unangefochtene Best-Practice-Ansatz. Mit nur einem einzigen Klick kann eine verdächtige Nachricht direkt an das zuständige Sicherheitsteam übermittelt werden, wobei alle relevanten Header-Informationen der E-Mail automatisch für die Analyse erhalten bleiben. Dies reduziert die Hemmschwelle für den Mitarbeiter drastisch und beschleunigt die Reaktionszeit der IT-Sicherheit erheblich.
Neben der technischen Bereitstellung des Meldebuttons müssen auch die dahinterliegenden organisatorischen Prozesse klar definiert und effizient gestaltet sein. Mitarbeiter sollten nach einer Meldung zeitnah eine automatisierte, aber dennoch wertschätzende und informative Rückmeldung erhalten, ob es sich bei der gemeldeten E-Mail um einen Fehlalarm, eine harmlose Werbemail oder eine tatsächliche Bedrohung handelte. Dieses unmittelbare Feedback verstärkt das positive Meldeverhalten durch eine direkte Bestätigung und schult gleichzeitig das Auge des Mitarbeiters für zukünftige Fälle. Wie wichtig strukturierte, vordefinierte Prozesse bei der Bewältigung von Sicherheitsvorfällen sind, vermittelt der spezialisierte Kurs Sicherheitsvorfaelle erkennen und melden, der Teams und Mitarbeiter darauf vorbereitet, im Ernstfall schnell, koordiniert und fehlerfrei zu agieren.
 KI-generiert
Bedrohungsszenarien jenseits der Standard-Mail
Moderne Bedrohungsszenarien gehen heute weit über die klassische, leicht erkennbare Massen-Phishing-Mail mit offensichtlichen Rechtschreibfehlern hinaus. Professionelle Angreifer nutzen hochgradig personalisierte und recherchierte Methoden, um gezielt bestimmte Entscheidungsträger, Administratoren oder Mitarbeiter in Finanzabteilungen zu attackieren. Ein besonders gefährliches und finanziell verheerendes Phänomen ist der sogenannte CEO-Fraud, bei dem die Identitäten von Geschäftsführern oder Vorständen täuschend echt imitiert werden, um Mitarbeiter zur Freigabe hoher Geldbeträge oder zur Herausgabe sensibler Daten zu bewegen. Detaillierte Informationen zu diesen hochspezifischen Angriffsvektoren sowie effektive organisatorische Schutzmaßnahmen finden sich im Bereich CEO-Fraud und Zahlungsbetrug. Da solche Angriffe oft rein textbasiert sind und weder schädliche Links noch Dateianhänge enthalten, versagen technische Filter hier fast vollständig, was die menschliche Wachsamkeit und das Meldeverhalten umso wichtiger macht.
Ein weiteres massives Risiko für die Existenz eines Unternehmens stellt die unbemerkte Einschleusung von Schadsoftware dar. Oft reicht ein einziger unentdeckter Zugriff auf ein Endgerät aus, um das gesamte Unternehmensnetzwerk mit Ransomware zu infizieren und geschäftskritische Systeme vollständig zu verschlüsseln. Umfassende Informationen zur Prävention, Erkennung und Abwehr solcher Bedrohungen bietet der Kurs Ransomware und Schadsoftware. Da die Erkennung solcher hochspezialisierten und oft maßgeschneiderten Angriffe selbst für erfahrene IT-Sicherheitsexperten eine enorme Herausforderung darstellt, ist das schnelle und unkomplizierte Melden von kleinsten Anomalien durch aufmerksame Mitarbeiter die wichtigste und effektivste Verteidigungslinie des Unternehmens. Wenn ein Mitarbeiter einen ungewöhnlichen Systemvorgang oder eine verdächtige Nachricht sofort meldet, kann die Ausbreitung von Ransomware im Netzwerk oft noch im Keim erstickt werden.
Messung des Erfolgs: Neue KPIs für die Sicherheitskultur
Um den tatsächlichen Erfolg einer Sicherheitskultur realistisch und datenbasiert zu bewerten, müssen Unternehmen von der reinen Fokussierung auf Klickraten abkommen und neue, aussagekräftigere Key Performance Indicators (KPIs) etablieren. Eine der wichtigsten Kennzahlen in diesem Zusammenhang ist die Meldequote (Reporting Rate). Sie misst das prozentuale Verhältnis der tatsächlich gemeldeten Phishing-Mails zur Gesamtzahl der zugestellten Test-Mails innerhalb einer Kampagne. Eine kontinuierlich steigende Meldequote ist ein klares Indiz dafür, dass die Belegschaft aktiv am Schutz des Unternehmens mitwirkt und die Sicherheitskultur lebendig ist. Ein weiterer kritischer und oft unterschätzter KPI ist die mittlere Zeit bis zur ersten Meldung (Mean Time to Report, MTTR). Je schneller die erste Meldung nach dem Versand einer Phishing-Mail im SOC eingeht, desto schneller kann das IT-Sicherheitsteam reagieren und Gegenmaßnahmen für das gesamte Unternehmen einleiten.
Darüber hinaus sollte auch die Qualität der eingehenden Meldungen kontinuierlich analysiert werden. Unterscheiden die Mitarbeiter zuverlässig zwischen echtem Spam, harmlosen Newslettern und tatsächlichen, gefährlichen Phishing-Versuchen? Eine hohe Qualität der Meldungen verhindert eine Überlastung des Security Operations Centers durch unzählige Fehlalarme und sorgt dafür, dass sich die Analysten auf die echten Bedrohungen konzentrieren können. Durch die kontinuierliche und detaillierte Analyse dieser Daten können Schulungsmaßnahmen im Unternehmen gezielt und bedarfsgerecht angepasst werden. Anstatt die gesamte Belegschaft wiederholt mit generischen, langweiligen Inhalten zu belasten, können Abteilungen mit nachweislich niedrigen Meldequoten oder überdurchschnittlich langsamen Reaktionszeiten gezielt und maßgeschneidert nachgeschult werden, was die Effizienz des gesamten Sicherheitsbudgets maximiert.
Implementierung im Unternehmen und regulatorische Anforderungen
Die erfolgreiche Implementierung eines meldezentrierten Schulungsansatzes erfordert eine strategische und bewusste Entscheidung der Unternehmensleitung. Je nach Branche, regulatorischen Anforderungen und dem individuellen Risikoprofil des Unternehmens können sehr unterschiedliche gesetzliche oder vertragliche Nachweispflichten bestehen. Beispielsweise fordern internationale Standards wie die ISO 27001 oder moderne regulatorische Vorgaben wie die europäische NIS-2-Richtlinie und DORA (Digital Operational Resilience Act) wirksame, nachweisbare Schulungsmaßnahmen für Mitarbeiter sowie etablierte Incident-Response-Prozesse. Ob eine spezifische, gesetzliche Schulungspflicht besteht, hängt jedoch stets vom Einzelfall, der Unternehmensgröße und dem Sektor ab. Unternehmen sollten daher auf flexible, skalierbare und rechtssichere Plattformen setzen, die sich nahtlos in die bestehende Compliance-Struktur integrieren lassen und revisionssichere Nachweise liefern.
Um den Einstieg in ein modernes, effektives und meldezentriertes Security-Awareness-Training so einfach und effizient wie möglich zu gestalten, bietet ConformBase eine praxisnahe und intuitive Plattform, die genau diese Anforderungen abdeckt. Sie können unser umfassendes Angebot 14 Tage testen, um sich persönlich von der hohen Qualität, der didaktischen Tiefe und dem praxisorientierten Ansatz unserer Kurse zu überzeugen. Durch die intelligente Kombination aus leicht verständlichen Lerninhalten, realistischen Phishing-Simulationen und einem klaren, motivierenden Fokus auf das aktive Meldeverhalten stärken Sie die digitale Resilienz Ihres Unternehmens nachhaltig, schützen Ihre sensiblen Daten vor Ransomware und erfüllen gleichzeitig wichtige regulatorische Compliance-Anforderungen auf Knopfdruck.
Weiterfuehrende ConformBase-Seiten
- Phishing und Social Engineering Kurs
- Sicherheitsvorfaelle erkennen und melden
- Security Awareness Themenwelt
- CEO-Fraud und Zahlungsbetrug
- Ransomware und Schadsoftware
- 14 Tage testen
Offizielle Quellen
ConformBase
Vom Wissen zur wirksamen Schulung.
Bringen Sie Compliance, Datenschutz und Security Awareness in ein Format, das Ihre Mitarbeitenden gern abschließen — inklusive Zertifikat und revisionssicherem Nachweis.
Kostenlos testenIndividuelle Kurse anfragen →