Die Evolution des Social Engineering: Von Phishing-Mails zu synthetischen Medien
Die Bedrohungslandschaft der Informationssicherheit hat sich in den letzten Jahren drastisch verändert. Während klassische Angriffe oft leicht an grammatikalischen Fehlern oder ungeschickten Formulierungen in E-Mails zu erkennen waren, ermöglicht der rasante Fortschritt der künstlichen Intelligenz heute hochpräzise Angriffe. Angreifer nutzen ausgefeilte Algorithmen, um Stimmen und Gesichter in Echtzeit zu manipulieren. Diese Entwicklung stellt Unternehmen vor völlig neue Herausforderungen, da visuelle und auditive Reize, denen wir instinktiv vertrauen, nun manipuliert werden können. In unserer umfassenden Security Awareness Themenwelt zeigen wir auf, wie wichtig ein kontinuierliches Bewusstsein für diese modernen Bedrohungsmuster im Arbeitsalltag geworden ist. Für den übergreifenden Prozess hilft Social Engineering im Arbeitsalltag: Die riskanten Entscheidungen, die Trainings abdecken sollten.
Die Bundesbehörden warnen eindringlich vor dieser neuen Qualität des Social Engineering. Laut den Analysen des Bundesamtes für Sicherheit in der Informationstechnik (BSI) nutzen Kriminelle zunehmend die emotionale Manipulation, um technische Sicherheitsbarrieren zu umgehen. Die psychologische Komponente ist dabei oft entscheidender als die technologische Finesse. Wenn ein Mitarbeiter glaubt, direkt mit der Geschäftsführung zu sprechen, sinkt die Hemmschwelle, etablierte Sicherheitsrichtlinien zu missachten. Ein fundiertes Verständnis dieser Mechanismen ist daher der erste Schritt, um die eigene Organisation wirksam vor den Gefahren von KI-gestützter Manipulation zu schützen. Eine passende Vertiefung bietet Phishing-Schulung: Warum Meldeverhalten wichtiger ist als perfekte Erkennung.
- Klassische Phishing-Indikatoren verlieren durch generative KI an Relevanz.
- Synthetische Medien nutzen das menschliche Urvertrauen in Stimme und Bild aus.
- Sicherheitsbehörden wie das BSI fordern eine Anpassung der organisatorischen Abwehrmethoden.
 KI-generiert
Voice Cloning im Unternehmensalltag: Wenn die Stimme des Chefs täuscht
Das sogenannte Voice Cloning, also das künstliche Nachbilden einer menschlichen Stimme, hat eine beängstigende Präzision erreicht. Für eine täuschend echte Kopie genügen Angreifern oft nur wenige Sekunden Audiomaterial, das beispielsweise aus öffentlichen Vorträgen, Interviews oder Social-Media-Beiträgen extrahiert wurde. Im geschäftlichen Kontext wird diese Technologie genutzt, um telefonische Anweisungen für dringende Überweisungen zu fälschen. Diese Angriffe, die eng mit dem klassischen CEO-Fraud und Zahlungsbetrug verwandt sind, setzen gezielt darauf, dass Mitarbeiter in Stresssituationen die Stimme einer bekannten Führungskraft nicht anzweifeln. Die akustische Vertrautheit hebelt die natürliche Skepsis aus.
Technisch gesehen analysieren neuronale Netze die spezifischen Merkmale einer Stimme wie Tonhöhe, Sprechgeschwindigkeit und individuelle Betonungen. Bei einem Anruf über herkömmliche Telefonleitungen oder minderwertige VoIP-Verbindungen fallen minimale digitale Artefakte kaum auf. Die Angreifer nutzen diese Qualitätsverluste gezielt aus, um die künstliche Natur der Stimme zu verschleiern. Für Unternehmen bedeutet dies, dass die bloße akustische Identifikation einer Person am Telefon keine hinreichende Sicherheitsgarantie mehr darstellt. Es müssen zusätzliche, prozessuale Sicherheitsstufen etabliert werden, die unabhängig von der Stimme funktionieren.
Video-Deepfakes: Manipulation in Echtzeit-Konferenzen
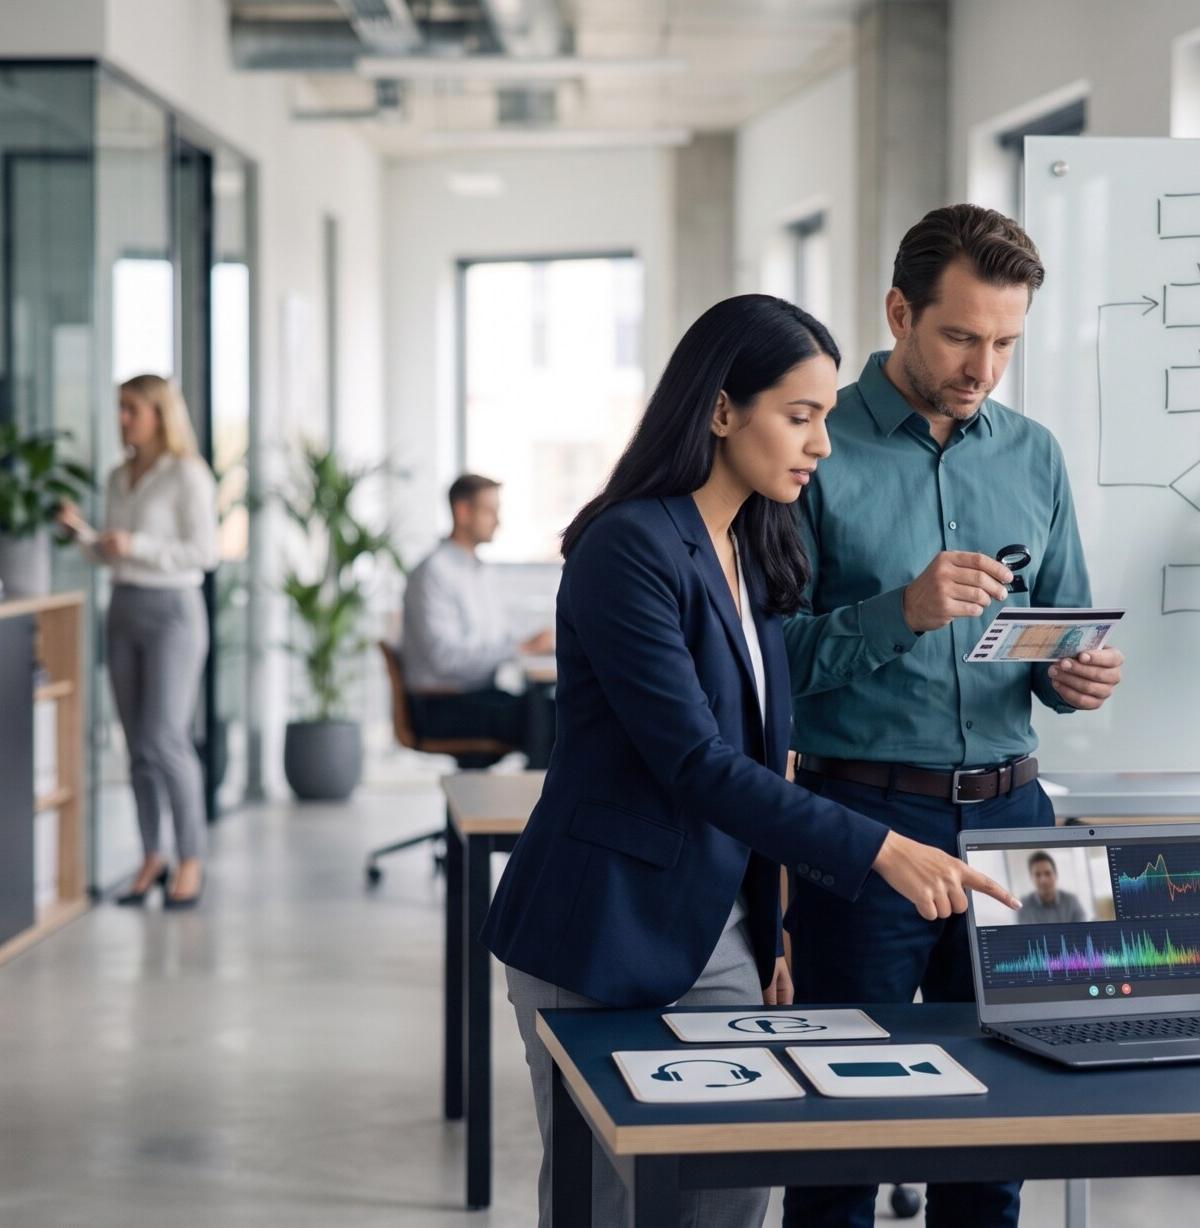
Noch komplexer und gefährlicher sind Video-Deepfakes, bei denen das Gesicht und die Mimik einer Person in Echtzeit über das Videobild eines Angreifers gelegt werden. In virtuellen Meetings kann dies dazu führen, dass Mitarbeiter glauben, mit ihren echten Kollegen oder Vorgesetzten zu interagieren, während sie in Wahrheit mit einem Betrüger sprechen. Obwohl die Erstellung von Echtzeit-Videofälschungen hohe Rechenleistung erfordert, ist die Technologie mittlerweile so zugänglich, dass auch weniger versierte Kriminelle entsprechende Tools nutzen können. Um sich vor solchen Angriffen zu schützen, ist ein gezielter Deepfakes erkennen Kurs für die Belegschaft eine der effektivsten Präventionsmaßnahmen.
Es gibt jedoch technologische und visuelle Indikatoren, die auf eine Fälschung hinweisen können. Dazu gehören unnatürliches Blinzelverhalten, Unschärfen an den Rändern des Gesichts, asymmetrische Bewegungen der Lippen im Verhältnis zum gesprochenen Wort oder seltsame Lichtreflexionen in den Augen. Auch plötzliche Kopfbewegungen können dazu führen, dass der Algorithmus für einen kurzen Moment die Ausrichtung verliert und das originale Gesicht des Angreifers durchschimmert. Mitarbeiter müssen darauf geschult werden, auf diese feinen Details zu achten und im Zweifelsfall gezielte Fragen zu stellen, die ein Angreifer nicht ad hoc beantworten kann.
 KI-generiert
Die Psychologie des Drucks: Wie Angreifer Teams manipulieren
Der Erfolg von Deepfake-Angriffen basiert selten allein auf der technischen Qualität der Fälschung. Vielmehr nutzen die Täter psychologische Hebel wie künstliche Dringlichkeit, strikte Geheimhaltung und die Demonstration von Autorität. Ein typisches Szenario ist der angebliche Notfall, bei dem eine dringende Akquisition oder eine vertrauliche Zahlung sofort abgewickelt werden muss, da sonst schwerer Schaden für das Unternehmen drohe. Durch diesen enormen Stress wird das logische Denken der Betroffenen blockiert, und etablierte Kontrollinstanzen werden bewusst umgangen. In unserem praxisnahen Social Engineering Kurs lernen Teams, diese psychologischen Manipulationsmuster frühzeitig zu durchschauen und auch unter Druck besonnen zu reagieren.
Die psychologische Forschung zeigt, dass Menschen in Hierarchien dazu neigen, Anweisungen von vermeintlich höhergestellten Personen ungeprüft auszuführen. Angreifer machen sich diesen Gehorsam zunutze, indem sie sich als Vorstandsmitglieder oder externe Auditoren ausgeben. Sie fordern oft absolute Diskretion, um zu verhindern, dass das Opfer Rücksprache mit Kollegen hält. Sobald ein Mitarbeiter aufgefordert wird, ein etabliertes Vier-Augen-Prinzip zu umgehen, müssen alle Alarmglocken schrillen. Keine geschäftliche Dringlichkeit rechtfertigt den Verzicht auf grundlegende Sicherheitsregeln, und dieses Bewusstsein muss tief in der Unternehmenskultur verankert sein.
Verifikations-Frameworks: Prozesse gegen den KI-Betrug
Um sich wirksam gegen KI-gestützte Angriffe zu schützen, dürfen sich Unternehmen nicht allein auf die Aufmerksamkeit ihrer Mitarbeiter verlassen. Es bedarf klarer, verbindlicher Verifikationsprozesse. Ein zentrales Element ist die sogenannte Out-of-Band-Verifikation. Wenn eine ungewöhnliche Anweisung per Telefon oder Video eingeht, muss die Bestätigung über einen völlig anderen, zuvor verifizierten Kommunikationskanal eingeholt werden, beispielsweise über eine bekannte interne Chat-Plattform oder durch einen persönlichen Rückruf unter einer im System hinterlegten Nummer. Zudem sollten für sensible Transaktionen geheime Codewörter oder Sicherheitsfragen vereinbart werden, die nicht im Internet oder in E-Mails zu finden sind.
Darüber hinaus müssen die technischen Richtlinien für die Nutzung von Kommunikationswerkzeugen kontinuierlich angepasst werden. Mitarbeiter sollten lernen, wie sie KI-Tools sicher nutzen und welche Daten sie keinesfalls auf externen Plattformen hochladen dürfen, um Angreifern kein Material für Voice Cloning zu liefern. Ein restriktiver Umgang mit öffentlich zugänglichen Audio- und Videodaten von Führungskräften erschwert es Kriminellen erheblich, qualitativ hochwertige Deepfakes zu erstellen. Die Kombination aus technischer Prävention, klaren Prozessen und geschultem Verhalten bildet den effektivsten Schutzschirm gegen moderne Betrugsmaschen.
Implementierung und kontinuierliche Schulung im Unternehmen
Die Einführung von Sicherheitsrichtlinien ist nur dann erfolgreich, wenn sie aktiv gelebt und regelmäßig überprüft wird. Statische Schulungen, die nur einmal im Jahr stattfinden, reichen angesichts der schnellen technologischen Entwicklung nicht aus. Unternehmen sollten auf interaktive Trainingsformate setzen, die reale Angriffszenarien simulieren und den Mitarbeitern die Möglichkeit geben, ihr Wissen praktisch anzuwenden. Ob eine gesetzliche Pflicht zur Durchführung solcher Schulungen besteht, hängt von der jeweiligen Branche, der Unternehmensgröße und dem spezifischen Risikoprofil ab. Dennoch ist die Etablierung solcher Maßnahmen für fast jedes moderne Unternehmen eine betriebswirtschaftliche Notwendigkeit, um existenzbedrohende Schäden abzuwenden.
Um den aktuellen Reifegrad der eigenen Organisation im Bereich der Cybersicherheit zu ermitteln und Schwachstellen gezielt zu schließen, empfiehlt sich ein systematischer Testlauf. Sie können unsere Plattform jetzt 14 Tage testen, um Zugriff auf praxisnahe Lerninhalte und Simulationen zu erhalten, die speziell auf die Abwehr von Deepfakes und Social Engineering ausgelegt sind. Durch die kontinuierliche Sensibilisierung der Teams wird die menschliche Firewall gestärkt und das Risiko erfolgreicher Angriffe signifikant minimiert. Investieren Sie in das Wissen Ihrer Mitarbeiter, denn sie sind die wichtigste Verteidigungslinie im digitalen Zeitalter.
Weiterfuehrende ConformBase-Seiten
- Deepfakes erkennen Kurs
- CEO-Fraud und Zahlungsbetrug
- KI-Tools sicher nutzen
- Social Engineering Kurs
- Security Awareness Themenwelt
- 14 Tage testen
Offizielle Quellen
ConformBase
Vom Wissen zur wirksamen Schulung.
Bringen Sie Compliance, Datenschutz und Security Awareness in ein Format, das Ihre Mitarbeitenden gern abschließen, inklusive Zertifikat und revisionssicherem Nachweis.
Kostenlos testenIndividuelle Kurse anfragen →